


Onduleurs, cellules : Bruxelles pressée de fermer deux portes aux fournisseurs chinois
Deux textes publiés à onze jours d’intervalle poussent Bruxelles dans la même direction. Le 1er octobre, un groupe d’experts réuni par la Commission européenne a recommandé de restreindre les onduleurs et logiciels des fournisseurs « à haut risque », jusqu’aux kits solaires de balcon. Le 12 octobre, plus de 35 industriels emmenés par le Conseil européen de l’industrie solaire (ESMC) ont demandé que le futur règlement sur l’accélération industrielle réserve une place à la production européenne, du silicium aux cellules.
Le rapport, intitulé « Recommendations to address cybersecurity risk in photovoltaic generation », émane du groupe de travail sur la cybersécurité du Smart Energy Expert Group, une instance consultative de la Commission. Il réunit des représentants du secteur électrique, de l’industrie solaire, des régulateurs et des organismes de cybersécurité, et précise qu’il ne représente pas l’opinion de la Commission européenne. L’ESMC y siégeait par son directeur des affaires publiques, Jens Holm, et par Thomas Rührlinger, responsable des affaires publiques et réglementaires de l’Autrichien Fronius.
Le raisonnement des experts part du réseau. En Europe continentale, les gestionnaires de réseau gardent en réserve 3000 MW pour contenir une variation brutale de la fréquence. Une attaque qui prendrait la main sur davantage de puissance solaire, pour l’éteindre d’un coup, aurait donc des conséquences graves, jusqu’à des coupures étendues dans le pire des cas. Or « la plupart des onduleurs sont produits hors de l’UE, en particulier en Chine », relève le rapport. Beaucoup de fabricants hébergent leurs tableaux de bord en Europe, alors que les mises à jour de micrologiciel et les commandes à distance partent de pays jugés à risque.
Les experts recommandent donc à la Commission de « restreindre l’usage des fournisseurs à haut risque » par la révision du règlement européen sur la cybersécurité (Cybersecurity Act) et par l’Industrial Accelerator Act. Ces restrictions devraient s’appliquer « aussi aux installations résidentielles, y compris les équipements plug-in ». Les quatre segments sont visés, des kits de balcon de moins de 0,8 kW aux centrales de plus de 1 MW. Jusqu’ici, Bruxelles n’avait exclu les onduleurs de Chine, de Russie, d’Iran et de Corée du Nord que des projets financés par des fonds européens. Cette décision d’avril touchait 14% de la demande solaire européenne d’ici 2030, selon Wood Mackenzie.
Le rapport demande aussi de classer les onduleurs parmi les « produits importants de classe II » du règlement européen sur la cyber-résilience, ce qui imposerait une évaluation de conformité par un organisme indépendant. Dans les centrales, toutes les communications des onduleurs devraient être chiffrées et limitées à des serveurs agréés situés dans l’Union. Dans les installations commerciales, industrielles et les centrales, les mises à jour automatiques déclenchées par le fabricant céderaient la place à des mises à jour manuelles, faites par un prestataire qualifié. Les obligations du règlement sur la cyber-résilience ne s’appliqueront qu’aux produits mis sur le marché à partir du 11 décembre 2027, pas au parc déjà installé.
« Le rapport est une avancée importante vers des normes de cybersécurité plus strictes pour le photovoltaïque en Europe. Nous attendons désormais que ses recommandations se traduisent dans les politiques de l’UE et des États membres, notamment dans la révision en cours du Cybersecurity Act », commente Christoph Podewils, secrétaire général de l’ESMC.
Une faille chez Sungrow, des milliers de parcs exposés
Deux cas récents donnent corps au risque. Fin août, Marlon Starkloff, gérant de la société allemande de sécurité informatique Jakkaru, a trouvé dans iSolarCloud, la plateforme de supervision du Chinois Sungrow, une faille qui permettait de se connecter à un compte sans mot de passe. Selon l’analyse qu’il a publiée le 7 octobre, elle touchait les quatre plateformes régionales du fabricant. Elle lui a ouvert les comptes de gestion des installateurs allemands Enpal et 1Komma5°, puis les comptes d’administration de Sungrow. Il aurait pu, selon lui, arrêter et redémarrer des installations, piloter des batteries ou pousser un micrologiciel. Sungrow a corrigé la faille dans la journée qui a suivi le signalement, indique Jakkaru. Le chercheur n’a fait aucun essai sur des installations réelles, et Enpal comme 1Komma5° assurent qu’aucune donnée n’est sortie et qu’aucun système client n’a été manipulé.
Le 6 octobre, la société néerlandaise Modat et le Centre national de cybersécurité des Pays-Bas ont présenté à La Haye un recensement de 7942 systèmes de parcs solaires accessibles depuis Internet, dans 34 pays européens, dont 2766 en Espagne. Il s’agit d’interfaces de gestion et de supervision, pas des onduleurs eux-mêmes. Sur 181 sites solaires et éoliens, les chercheurs disposaient d’un contrôle complet.
En Allemagne, l’Office fédéral de la sécurité des technologies de l’information (BSI) a publié le 13 octobre une recommandation à l’adresse des exploitants de petites installations industrielles, production d’électricité comprise. Il leur demande de couper l’accès direct par internet aux systèmes de commande, de passer par un VPN avec une authentification à plusieurs facteurs, d’installer sans délai les mises à jour de sécurité et de vérifier régulièrement si leurs équipements sont joignables depuis internet. Le texte ne cite aucune technologie de production en particulier.
Du silicium aux cellules, l’Europe n’a que les deux bouts de la chaîne
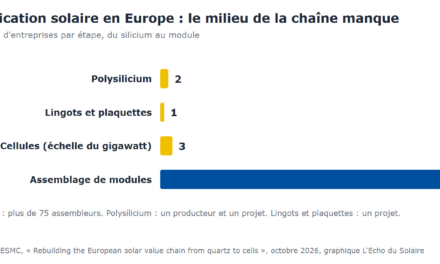
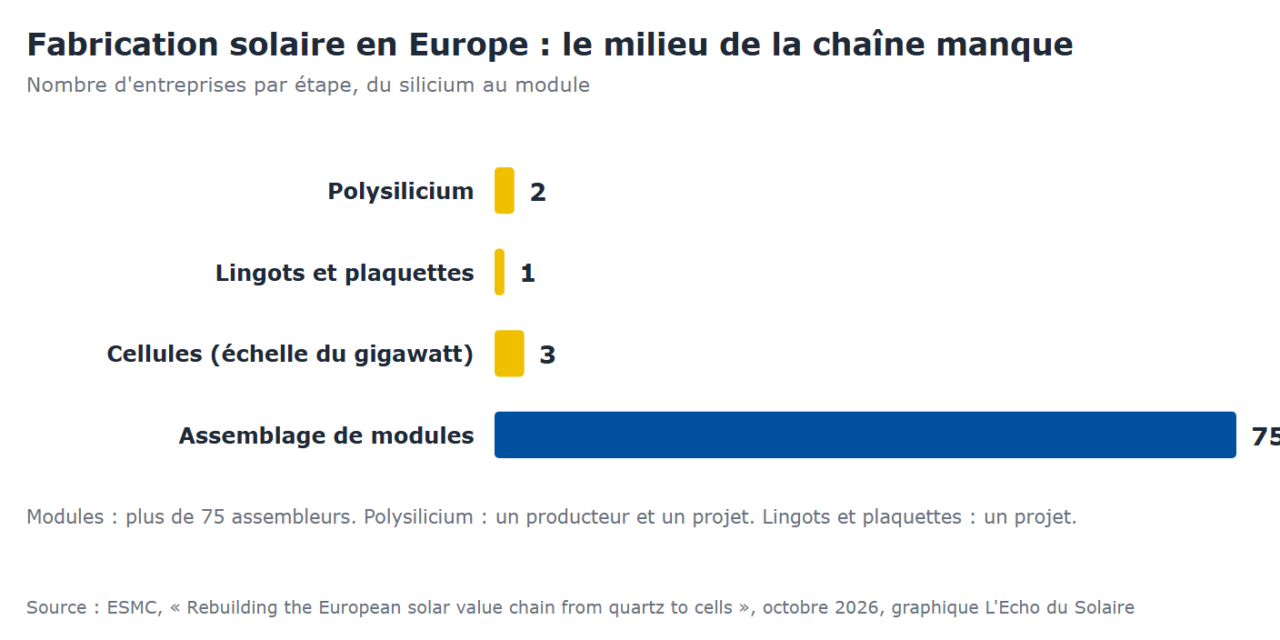
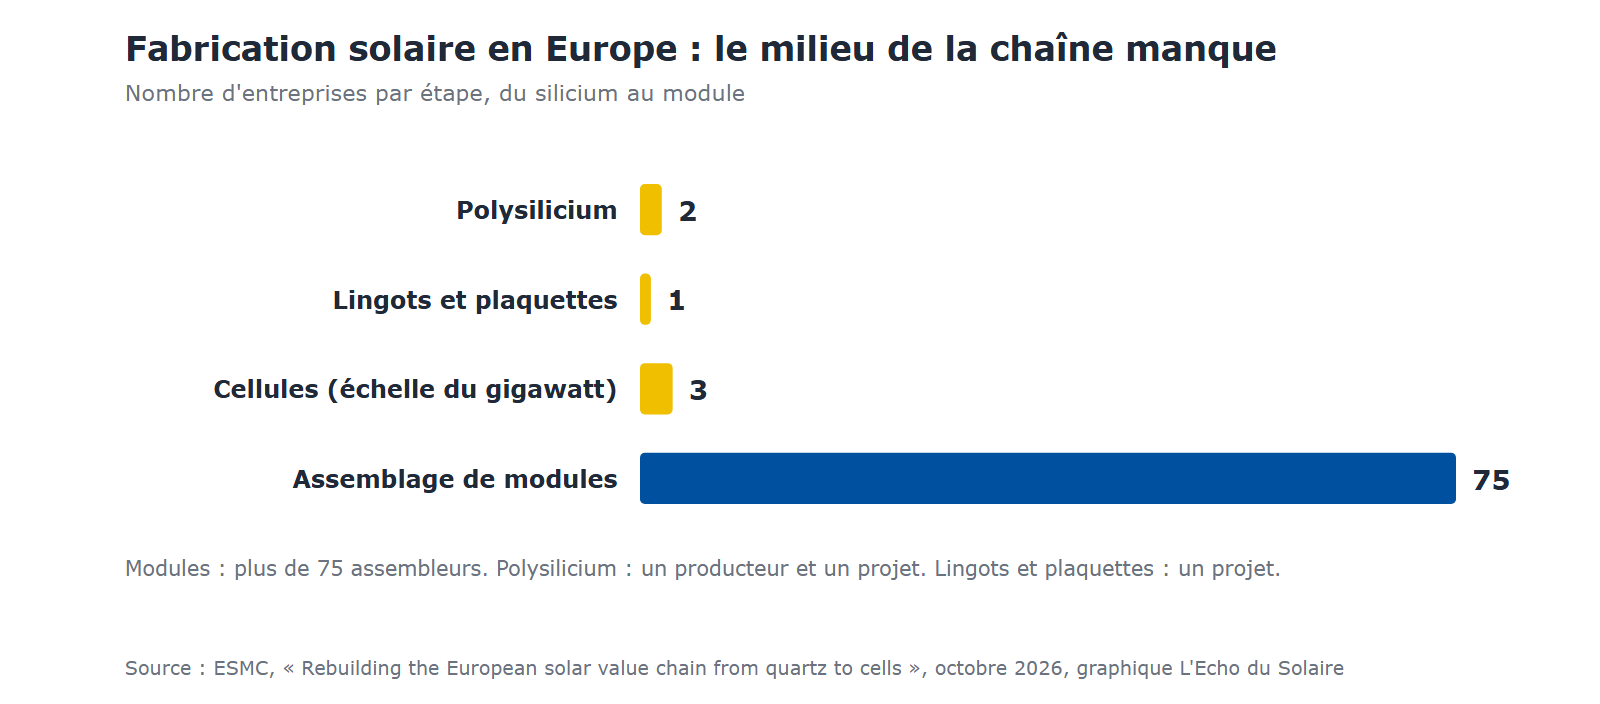
Le second texte vient des fabricants. Plus de 35 entreprises et organismes ont adressé le 12 octobre une lettre commune et une note de 13 pages aux membres des commissions de l’industrie, du marché intérieur et du commerce du Parlement européen. La note recense plus de 75 assembleurs de modules en Europe, mais seulement trois fabricants de cellules à l’échelle du gigawatt, en service ou en préparation (3SUN, HoloSolis et MCPV). Elle ne compte qu’un projet de lingots et de plaquettes (Sunwafe) et un producteur de polysilicium (Wacker), un second étant en construction (RESiLICON). « L’assemblage de modules ne crée pas à lui seul de résilience », écrivent les signataires.
« Les projets, la technologie et les investisseurs sont là. Ce qui manque, c’est un marché qui valorise la production européenne. L’IAA peut créer ce marché, mais seulement si “Made in Europe” veut dire fabriqué en Europe, et seulement s’il couvre toute la chaîne dans un délai clair », plaide Christoph Podewils.
Les signataires attendent trois choses de l’Industrial Accelerator Act. D’abord une définition stricte du « Made in Europe », appliquée tôt et étendue à toute la chaîne solaire dans les cinq ans suivant l’entrée en vigueur du texte, équipements de production compris. Ensuite une protection contre les surcapacités, les subventions étrangères et le dumping. Enfin des aides à l’investissement et, quand c’est justifié, au fonctionnement, ciblées et limitées dans le temps. Ils rappellent qu’au moins 38 fabricants européens de machines couvrent encore presque toutes les étapes de la production.
La note s’appuie sur des chiffres du Fraunhofer ISE. L’Union s’est fixé en 2024 l’objectif de fabriquer sur place 40% de sa demande solaire en 2030, soit environ 30 GW par an. Une chaîne européenne de cette taille représenterait environ 80 000 emplois directs et indirects, 4 milliards d’euros de PIB par an et 2 milliards de recettes fiscales et sociales. Son surcoût est évalué à 0,25 c€/kWh, soit 2,8% du prix de gros moyen de l’électricité dans l’Union. Selon l’ESMC, le premier poste de ce surcoût n’est pas la fabrication européenne, mais la fin des prix chinois inférieurs au coût de revient, de 7,2 c€/Wp sur les modules, qui disparaîtront « que l’Europe agisse ou non ».
« Les investisseurs n’attendent pas des subventions, ils attendent un marché. Les projets, les sites et la technologie européens sont prêts. Donnez au polysilicium, aux plaquettes et aux cellules fabriqués en Europe une place garantie dans la demande européenne, et les capitaux afflueront. Sinon, ils iront ailleurs », affirme Carsten Rohr, coprésident de l’ESMC, qui représente le producteur de polysilicium RESiLICON.
Quatre signataires sont français, le CEA, Ferroglobe, HoloSolis, qui prépare une usine de cellules et de modules à Hambach (Moselle), et Voltec Solar.
Le Conseil doit arrêter sa position dans les prochaines semaines
La proposition de la Commission, présentée le 4 mars, ne réservait le « Made in Europe » qu’à deux composants du solaire, les onduleurs et les cellules. L’ESMC jugeait alors que l’exigence ne s’appliquerait probablement pas avant 2030. Les commissions du Parlement travaillent désormais à leur position, et les signataires disent soutenir le rapport commun de leurs rapporteurs. Le Conseil doit arrêter son orientation générale dans les semaines à venir, selon l’ESMC. Celle-ci demande aux États une définition de l’origine européenne limitée et accordée sur demande, plutôt qu’une extension automatique aux partenaires de libre-échange de l’Union.
En juillet, SolarPower Europe, dont des représentants siègent aussi dans le groupe d’experts, estimait que politique industrielle et cybersécurité sont deux sujets légitimes qui appellent des approches distinctes. Le rapport propose au contraire de s’appuyer sur les deux textes à la fois, le règlement sur la cybersécurité et l’Industrial Accelerator Act.
Consulter le rapport des experts et la note de l’ESMC.


LA SELECTION DES LECTEURS